图源:pexels
▎一次必然命中的围猎。
一桩没有撬锁痕迹的劫案
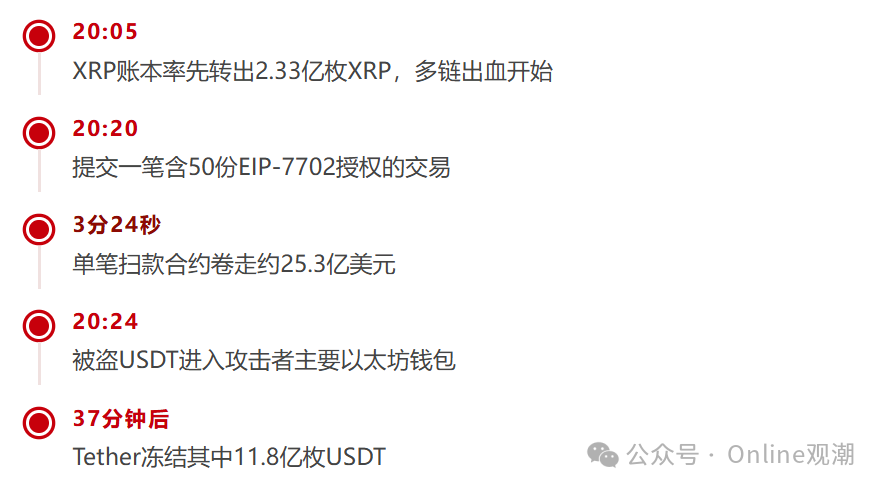
UTC时间2026年10月29日20时05分,北京时间10月30日凌晨4时05分,五个币安钱包在XRP账本上向同一地址转出2.33亿枚XRP。
随后半小时,Solana、NEAR、比特币、波场、以太坊、Arbitrum等多条链上的热钱包相继出现异常出金,像一栋大楼里互不相连的房间,在同一时刻亮起警报。
大部分盗取动作,在约二十分钟内完成。金额目前有三套口径:币安官方公布的影响金额约为63亿美元;区块链分析机构Elliptic按事发时价格统计为约64.3亿美元,波及11条链;TRM Labs的估算则是约63.6亿美元。数字略有出入,结论却一致。
63亿美元
币安官方口径影响金额(Elliptic约64.3亿、TRM约63.6亿),约82%集中在以太坊与比特币,规模超过2025年Bybit被盗案约15亿美元的四倍,创加密史上最大盗窃案
真正令人不安的,是币安随后的一句话:截至目前,尚未发现钱包私钥泄露的证据。钥匙还在手里,金库却空了?
五十份授权
一次必然命中的围猎
2025年,以太坊在Pectra升级中引入EIP-7702标准。它允许一个普通账户签署授权,把账户的执行权限委托给一段智能合约,从而实现批量交易、Gas代付等操作。需要强调的是,它并非绕开私钥的后门:授权想要生效,依然必须由账户自己的密钥亲笔签名。
黑客盯上的,正是这个“亲笔签名”的环节。UTC 20时20分,攻击者提交的那50份授权,经Elliptic链上分析,全部由名为“Binance 14”的热钱包密钥有效签署,并且齐齐指向攻击者提前部署好的扫款合约。
为什么是50份?因为nonce,也就是账户的交易序号。序号每发出一笔交易便递增一位,授权只有与当下序号严丝合缝匹配才能生效。Binance 14高频处理充值提现,序号瞬息万变,攻击者无法预判,干脆一次铺开50个连续序号织成密网。果然有一份命中,随后一次性卷走167464枚ETH与63种代币,其中包括约16亿枚USDT。
委托一旦成立便持续有效,此后新进入Binance 14的资金仍被继续转走,而币安的自动化系统一度还在向这个已被劫持的钱包补充资产。借助该钱包对另一个账户的控制权,攻击者又转走8.23亿枚USDC。
但EIP-7702只能解释以太坊上的半张拼图。在授权上链之前,XRP与Solana上的资金已经外流;比特币、波场这些采用不同签名体系的链,同样产生了有效转账;另一个热钱包Binance 16根本没有使用EIP-7702,也凭普通签名被转走约1.74亿美元。
Elliptic判断:攻击者可能没有复制私钥,而是获得了让币安系统按其意志生成有效签名的能力。私钥安全防的是钥匙被偷走,签名安全防的是钥匙替错误的人办事,这两者从来不是一回事。
一台笔记本,一串自毁的合约
黑客究竟从哪里进来?币安的初步调查指向一个极其寻常的入口:一名DevOps运维工程师的笔记本电脑遭到入侵,攻击者借此进入内部系统,访问一个服务容器,并提交未经授权的提现。随着调查深入,团队又发现其他入侵点。联席CEO Richard Teng明确表示,这是一次复杂的复合式攻击,并非一人所为。
图源:pexels
安全专家的判断与之呼应。The Hashgraph Group首席执行官Stefan Deiss指出,这场攻击并未依赖什么尖端技术,本质是一个身份问题:一旦系统相信你是它信任的人,它就会放行。KnowBe4首席CISO顾问Javvad Malik也认为,最具毁灭性的入侵往往不依赖核心协议里的冷门零日漏洞,而是栽在特权访问的失守上。
更显老练的是收尾。攻击者在行动中使用智能合约的自毁机制,边转移资产,边删除所用工具与活动痕迹,显著抬高了追踪与取证的难度。身份归因方面,TRM Labs以高置信度将其指向与朝鲜相关联的黑客组织TraderTraitor,但截至目前,尚无政府或执法机构作出正式归因。
一场与黑名单赛跑的洗钱
资金一旦签名上链,第一道门已经失守。被盗资产天然分成两类:一类是USDT、USDC这类由公司发行的稳定币,发行方有权把特定地址列入黑名单;另一类是BTC、ETH、XRP这类原生资产,没有谁能单方面冻结。
攻击者得手后的第一要务,就是抢在冻结令落地之前,把能被冻结的稳定币换成无法冻结的原生资产。
Tether在37分钟后冻结11.8亿枚USDT,Circle随后冻结8.23亿枚USDC,Arbitrum与Optimism的治理机构也通过紧急措施处置了部分资产。截至10月31日,Elliptic确认约28.5亿美元被冻结或处置,约占被转走价值的44%,其中94%是稳定币。币安方面披露的链上冻结规模约为30亿美元。
28.5亿美元
Elliptic确认已被冻结或处置的资产,约占44%,其中94%为稳定币;冻结不等于追回,返还仍需走执法与司法程序
在围堵合拢之前,黑客已将约7.86亿美元稳定币换成ETH与TRX,仅以太坊上就有4.34亿枚USDT通过Uniswap、1inch及做市商渠道换成约16万枚ETH。为了速度,他们甘愿承受12%到26%的折价,这是逃离冻结区的过路费。另一手是抵押,约5990万枚USDT被存入Aave作抵押,借出19762枚ETH。
按Elliptic统计,攻击者仍控制约32.1亿美元无法由发行方直接冻结的资产,其中包括约18270枚BTC。他们在波场上的主要钱包一天发出546笔转账,相邻交易中位间隔仅96秒。
这一幕也照出行业底色:它并非纯粹去中心化,而是把控制权拆散在发行方、治理机构、交易所、情报公司与执法机构手中,没有任何一方能独立兜底。
有钱可赔,与安全本身是两回事
面对用户,币安给出了最干脆的财务承诺——公司宣布预留超过63.4亿美元,其中约50亿美元,即约80%,已以USDC、USDT、BTC、ETH、BNB等对应代币形式持有,剩余部分通过公开市场与场外交易补足,资金来源是用户安全资产基金(SAFU)与公司自有金库。
63.4亿美元
币安预留赔付资金,约50亿美元已以对应代币持有;何一称这笔损失占全部用户资产与公开储备的比例只有2%多
最新进展是,截至11月1日,币安称已补回90%的被盗资产,BTC、ETH、USDT、BNB、SOL、USDC、XRP等主流币种均已实现100%全额支持,剩余10%由流动性较差的小众代币构成,筹资尚需时日。新的储备证明报告,也计划在11月2日前后公布。
90%
截至11月1日已补回的被盗资产比例,主流币种100%全额支持,剩余10%为流动性较差代币
这挡住了最危险的连锁反应。事发后市场仍出现恐慌性抛售,比特币盘中跌破77000美元,BNB下滑约7%,以太坊跌近4%。但凭借头部平台的资产负债表,危机没有沿着FTX的老路滑向崩盘。
然而,“公司赔得起”与“系统守得住”,是两个独立的命题。
不妨设想,若同样比例的损失落在一家中小交易所身上,结局大概率是暂停提现、变卖资产、四处求援,乃至把损失变成用户对平台的一张白条。
币安今天能全身而退,靠的是它足够大,而不是这个行业已经长出了成熟的保险与风控制度。
中心化交易所早已不只是撮合软件,它同时是集中保管他人巨额资产的托管机构。既然从集中托管中赚到了流动性与规模红利,就理应支付与之匹配的风险成本:发起、审核、签名、广播彼此隔离,对陌生合约授权、连续序号签名、全余额转账与跨链集中出金设置自动熔断。
尾声
加密世界流传多年一句格言:谁掌握私钥,谁就掌握资产。这句话没有错,但它没有说完。对于一家管理着数百种资产、亿级用户资金的交易所,私钥之外,还有一整套围绕它运转的系统:谁能发起调动,谁负责审批,什么交易必须拦下。
当这套系统被劫持,再安全的私钥也会沦为替陌生人签字的手。第二道防线反应再快,也补不上第一道门本该闩紧的那道缝。
币安用63.4亿美元证明了自己赔得起。但整个行业真正需要的,从来不是一家“有钱可赔”的交易所,而是一套让钱根本无法被这样带走的门禁。
蜀商证券提示:文章来自网络,不代表本站观点。
- 上一篇:信富网 死者皮肤提取物打进人脸,“重返20岁”?有消费者称:单次花费3700多元,肤质明显变细腻
- 下一篇:没有了
相关文章
沪深京行情 实时轮播
热点资讯